


BLOG door: Sebastiaan Poel CTO EightFence, Interstellar Group
Cybercriminelen maken steeds vaker gebruik van AI agents om aanvallen geautomatiseerd uit te voeren. Wat vroeger een compleet team vereiste, kan nu door één aanvaller met een agent framework worden uitgevoerd. Volgens Microsoft kan beveiliging niet op dezelfde snelheid opereren wanneer bescherming en security operations nog uit gescheiden systemen bestaan. Iedere overdracht, integratie of technische grens vertraagt de verdediging. AI agents die bovenop deze versnipperde omgeving draaien, nemen die complexiteit simpelweg over.
Op 23 september 2026 kondigde Microsoft het Integrated Security Operations Center (ISOC) aan binnen Microsoft Defender. Daarmee brengt Microsoft SIEM en threat protection samen in één platform. De nieuwe functionaliteit is sinds de aankondiging beschikbaar als preview.
In de praktijk betekent dit dat de SIEM mogelijkheden van Microsoft Sentinel en de XDR mogelijkheden van Microsoft Defender samenkomen binnen één portal. Onderzoeken, threat hunting, automatisering en response worden niet langer verdeeld over meerdere producten, maar standaard geïntegreerd aangeboden.
De belangrijkste reden hiervoor is niet het toevoegen van nieuwe functies, maar het verhogen van snelheid.
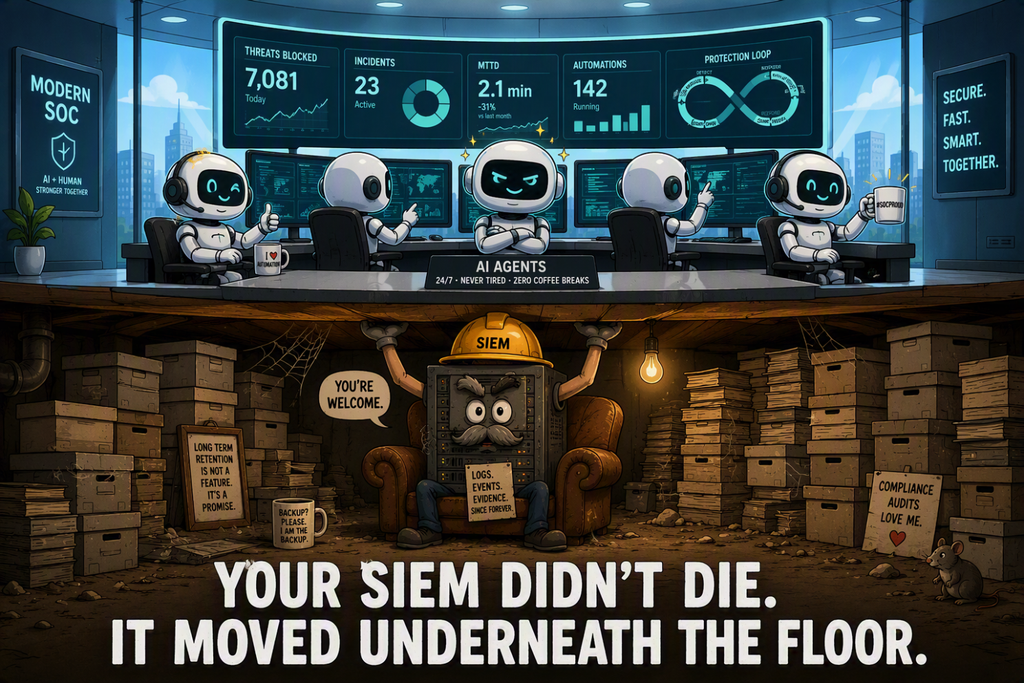
De cijfers onderstrepen die noodzaak. CrowdStrike rapporteerde dat de snelst gemeten doorbraak van een aanvaller slechts 27 seconden duurde. De gemiddelde breakout tijd daalde naar 29 minuten, waar dat in 2024 nog 48 minuten was. Een traditionele triage wachtrij kan daar onmogelijk op reageren.
Zoals Rob Lefferts, Corporate Vice President Threat Protection bij Microsoft, het verwoordde:
“everything old is new again — only it’s new 100 or 1,000 times faster.” Tool unification is a twenty year old ambition. What changed is the cost of not doing it.“
Het samenbrengen van security tooling is geen nieuw idee. De noodzaak om dit daadwerkelijk te doen is dat wel.
Wat is ISOC precies?
ISOC bouwt voort op de end to end cyber security architectuur die Microsoft in juli 2026 introduceerde samen met Project Perception. Deze architectuur bestaat uit zes lagen:
- Signalen en sensoren
- Context
- Modellen
- Orchestration en aansturing
- Agents
- Actuators
Binnen dit model werken gespecialiseerde AI agents samen. Sommige richten zich op offensieve simulaties, andere onderzoeken incidenten en beoordelen context, terwijl weer andere zelfstandig corrigerende acties kunnen uitvoeren. Los van de terminologie komen vier belangrijke veranderingen naar voren.
1. Eén operationeel platform: SIEM en XDR worden samengebracht binnen één gebruikersomgeving. Functionaliteiten zoals UEBA, custom detections, workbooks en automatisering zijn direct beschikbaar zonder aparte consoles of koppelingen.
2. Eén gedeelde contextlaag: Dit is misschien wel de belangrijkste verandering. Een AI agent is alleen waardevol wanneer deze toegang heeft tot dezelfde informatie als een security analist. Hoe beter de context, hoe beter de beslissingen die een agent kan nemen. Zonder context blijft AI vooral een slimme automatisering. Met context wordt het een effectieve digitale collega.
3. Van lineair proces naar continu leerproces: Traditioneel verloopt security volgens een vaste keten:
Alert → Triageren → Onderzoeken → Reageren → Afsluiten
ISOC maakt hier een doorlopende feedbackloop van. Informatie uit incidenten wordt direct gebruikt om preventieve beveiligingsmaatregelen te verbeteren. Beveiliging verschuift van reactief naar adaptief.
4. Een nieuw operationeel model: Security teams organiseren zich minder rond tooling en meer rond resultaten. AI agents nemen repetitieve uitvoerende taken over. Mensen blijven verantwoordelijk voor prioritering, risicobeoordeling en strategische besluitvorming.
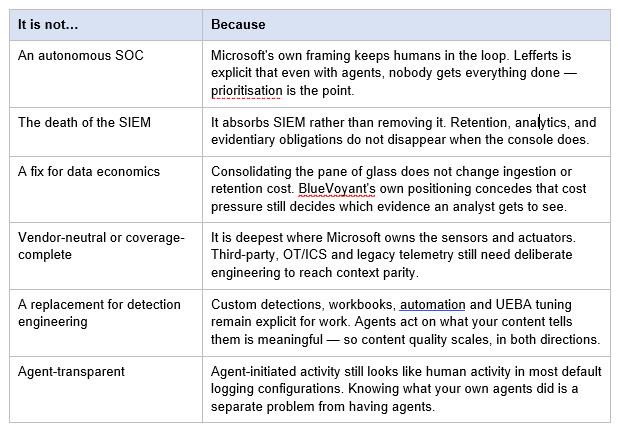
Wat ISOC níet is
Veel organisaties starten AI SOC initiatieven met verwachtingen die nooit expliciet zijn uitgesproken. Daardoor ontstaat vaak teleurstelling. Het is belangrijk om te begrijpen dat ISOC geen magische oplossing is die een Security Operations Center volledig automatiseert.
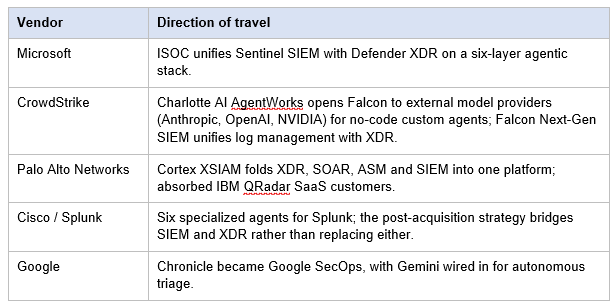
De hele markt beweegt dezelfde kant op
Microsoft staat hierin niet alleen. In 2026 zien we dat SIEM, SOAR en XDR steeds vaker samensmelten tot geïntegreerde platformen. Waar deze technologieën jarenlang afzonderlijk werden verkocht, ontstaat nu een nieuwe generatie security platforms waarin detectie, analyse en respons samenkomen.
Iedere leverancier heeft agents, maar niemand beheert ze echt
Tijdens RSAC 2026 claimden meer dan vijftig leveranciers een vorm van agentic SOC ondersteuning. Toch bleef één belangrijk vraagstuk vrijwel onbeantwoord:
Hoe weet je wat een AI agent precies heeft gedaan?
Het vaststellen van agent gedrag, het onderscheiden van menselijke acties en geautomatiseerde acties en het controleren of een agent zich volgens beleid heeft gedragen, blijkt nog nauwelijks opgelost. Een gecompromitteerde agent die met geldige rechten een toegestane API oproept, veroorzaakt vaak geen enkel alarm.
De meeste organisaties experimenteren nog
Hoewel veel organisaties pilots uitvoeren met AI agents, blijkt de stap naar productie aanzienlijk kleiner. De architectuur is beschikbaar. De operationele volwassenheid moet in veel gevallen nog volgen.
Wat betekent dit voor de rol van SIEM?
De meest voor de hand liggende conclusie is dat een traditionele SIEM overbodig wordt zodra XDR alle functionaliteit overneemt. De markt laat echter iets anders zien.
Ook in 2026 blijft de SIEM markt groeien. Organisaties schakelen hun SIEM niet uit omdat ze XDR inzetten. In plaats daarvan verandert de functie van het platform. De SIEM verschuift van operationele werkplek naar onderliggende datafundering.
Wat XDR overneemt
XDR wordt verantwoordelijk voor:
- Realtime correlatie van dreigingen
- Incidentconstructie
- Verrijking van security data
- Triage van meldingen
- Eerste responsacties
- Onderzoek en threat hunting
- Geautomatiseerde aanvalsonderbreking
Kortom: alles wat snelheid vereist.
Wat bij SIEM blijft horen
De SIEM blijft essentieel voor:
- Langetermijnopslag en bewijslast: Voor wet en regelgeving zoals BIO, ENSIA, NIS2 en ISO 27001 blijft langdurige opslag van security data noodzakelijk.
- Niet ondersteunde databronnen: Denk aan OT en industriële systemen, Legacy on premises omgevingen, Netwerkapparatuur, Firewalls, Proxy infrastructuur, Niet Microsoft SaaS applicaties, Maatwerkapplicaties
- Detection engineering: Organisatiespecifieke detectieregels en analyses blijven maatwerk. Geen enkele leverancier levert standaard alle benodigde detectielogica.
- Data tiering en opslagstrategie: Bepalen welke data direct beschikbaar moet zijn, welke data naar een security data lake gaat en welke gearchiveerd wordt, blijft een belangrijke architectuurkeuze.
- Multi vendor correlatie: Voor MSSP’s en organisaties met meerdere security platformen blijft centrale correlatie noodzakelijk.
- Retrospectieve threat hunting: Onderzoeken van historische data op basis van nieuwe dreigingsinformatie blijft afhankelijk van een uitgebreid datafundament.
De echte verschuiving
De SIEM verdwijnt dus niet. De SIEM verschuift naar de achtergrond. Waar XDR de intelligente laag voor analyse en actie wordt, ontwikkelt de SIEM zich tot het dataplatform waarop die intelligentie draait. Het wordt de plek waar data, context, relaties en bewijsmateriaal samenkomen.
Dat maakt data architectuur belangrijker dan ooit. Niet de portal bepaalt uiteindelijk het succes van een security operatie, maar de kwaliteit van de data en de context die daaruit wordt opgebouwd. Tegelijkertijd ontstaat een nieuw aandachtspunt: afhankelijkheid van één leverancier.
Het samenbrengen van detectie, data en AI agents binnen één platform levert enorme snelheidswinst op, maar creëert ook afhankelijkheid. Daarom wordt het steeds belangrijker om bepaalde onderdelen onafhankelijk te houden:
- Detectielogica
- Datamodellen
- Normalisatieprocessen
- Bewaarstrategieën
- Onafhankelijke forensische bewijslast
Wat organisaties nu moeten doen
1. Voer een readiness assessment uit
Breng in kaart welke dekking Microsoft Defender al heeft binnen endpoints, identiteiten, Microsoft 365, cloudapplicaties en Entra ID. Controleer tegelijkertijd welke licenties al beschikbaar zijn maar nog niet actief worden gebruikt.
2. Optimaliseer eerst de datafundering
Normalisatie, entity resolution en data tiering bepalen uiteindelijk hoe effectief AI agents worden. Agents kunnen alleen werken met data die beschikbaar is.
3. Maak AI agents zichtbaar
Behandel non human identities als volwaardige digitale identiteiten. Monitor gedrag, rechten en activiteiten van agents net zo streng als menselijke gebruikers.
4. Definieer autonomiegrenzen
Leg vast welke acties AI agents zelfstandig mogen uitvoeren, welke goedkeuring vereisen en hoe een rollbackproces eruitziet.
5. Meet eerst de huidige prestaties
Meet vooraf KPI’s zoals:
- Mean Time To Detect (MTTD)
- Mean Time To Respond (MTTR)
- Percentage geautomatiseerde triage
- False positive ratio
Alleen dan kun je objectief beoordelen of AI daadwerkelijk waarde toevoegt.
6. Bereid het team voor
Naarmate operationele taken verder worden geautomatiseerd, verschuift de behoefte aan vaardigheden richting:
- Detection engineering
- Threat intelligence
- AI agent governance
- Crisismanagement
- Security architectuur
Investeer daarom in omscholing vóórdat automatisering volledig wordt uitgerold.
Conclusie
ISOC is Microsoft’s antwoord op een fundamenteel nieuwe realiteit: cyberaanvallen vinden plaats op machinesnelheid en kunnen niet langer effectief worden bestreden met losse security tools. De grote verandering is echter niet wat er zichtbaar wordt in de portal. De echte verandering zit onder de motorkap.
Organisaties die succesvol profiteren van deze ontwikkeling zijn niet degenen die als eerste nieuwe technologie inkopen. Het zijn de organisaties die beschikken over een sterke datafundering, hoogwaardige detectieregels en een operationeel model waarin mensen en AI agents effectief samenwerken.
De interface wordt steeds meer een commodity. De echte waarde zit in de data eronder. Dat is waar de security winnaar van morgen wordt bepaald.
Meer info via info@rawworks.nl


